JWT یا Session؟ مقایسهٔ امنیتی روشهای احراز هویت
یک سؤال همیشگی در طراحی بکاند #
هر بار که یک API یا اپلیکیشن وب جدید میسازید، دیر یا زود به این سؤال میرسید: کاربر را چطور بعد از ورود «به یاد بیاوریم»؟ دو پاسخ رایج وجود دارد:
- احراز هویت مبتنی بر Session: سرور وضعیت ورود را نگه میدارد و فقط یک شناسهٔ تصادفی در کوکی به مرورگر میدهد.
- احراز هویت مبتنی بر توکن (JWT): سرور یک توکن امضاشده حاوی اطلاعات کاربر صادر میکند و کلاینت آن را در هر درخواست میفرستد.
در اینترنت بحثهای داغی دربارهٔ «JWT بهتر است» یا «JWT را برای session استفاده نکنید» وجود دارد. در این مطلب هر دو را از نظر فنی و امنیتی بررسی میکنیم تا بتوانید بر اساس نیاز پروژه، نه مُد، تصمیم بگیرید.
احراز هویت مبتنی بر Session #
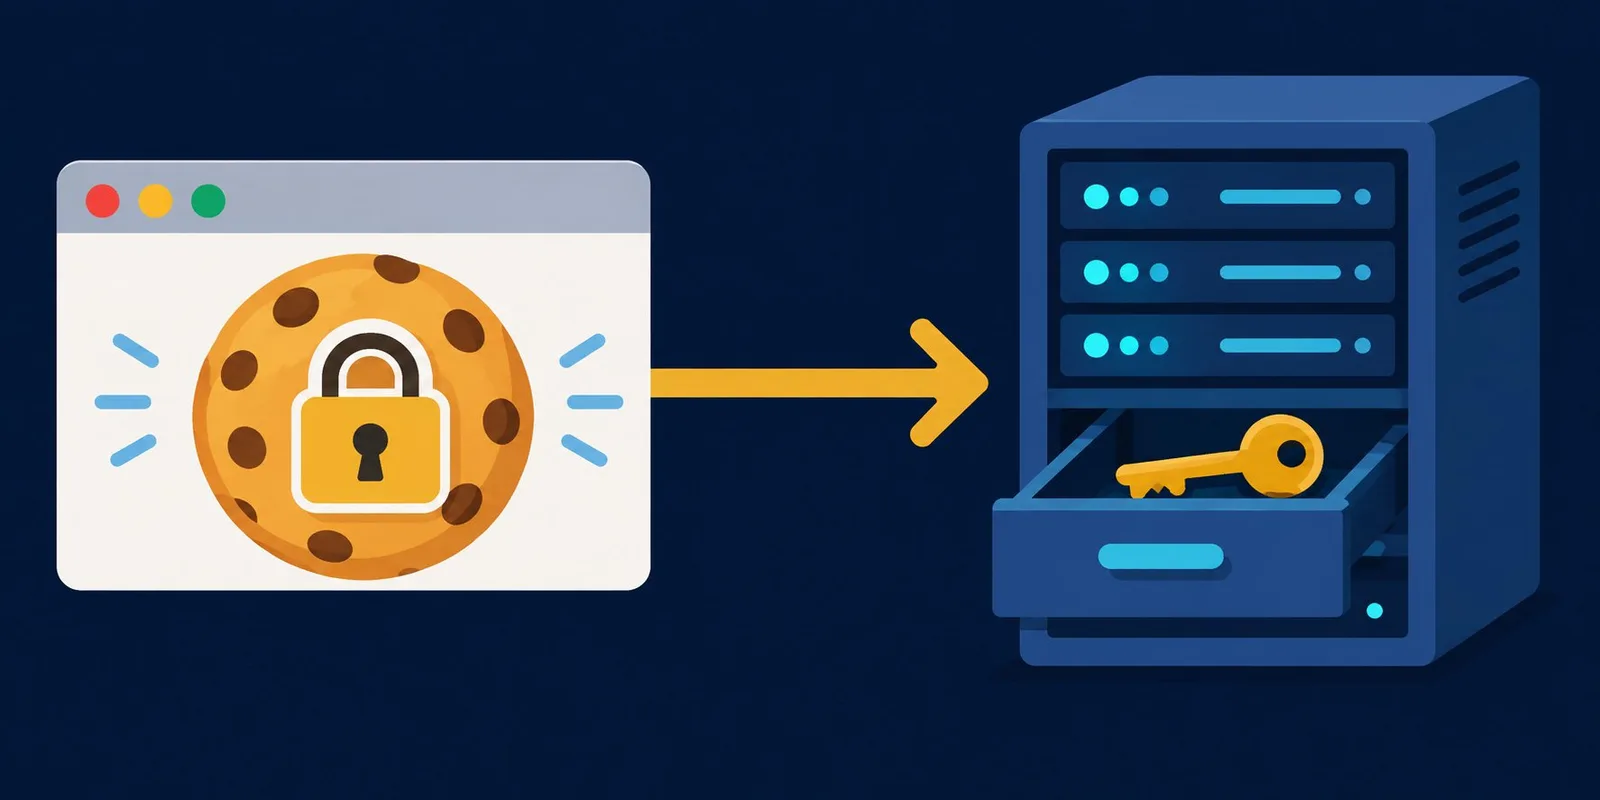
جریان کار:
- کاربر نام کاربری و رمز را میفرستد.
- سرور اعتبارسنجی میکند، یک شناسهٔ تصادفی و غیرقابل حدس میسازد و اطلاعات session را در دیتابیس، Redis یا حافظه ذخیره میکند.
- شناسه در یک کوکی به مرورگر برمیگردد.
- در هر درخواست، مرورگر کوکی را خودکار میفرستد و سرور session را جستجو میکند.
Django دقیقاً همین کار را بهصورت پیشفرض انجام میدهد:
SESSION_ENGINE = "django.contrib.sessions.backends.cache"  # یا db
SESSION_COOKIE_HTTPONLY = True
SESSION_COOKIE_SECURE = True
SESSION_COOKIE_SAMESITE = "Lax"
SESSION_COOKIE_AGE = 60 * 60 * 24 * 14  # دو هفته
CSRF_COOKIE_SECURE = True
مزایا #
- ابطال فوری: برای خروج کاربر یا مسدود کردن حساب، فقط session را از ذخیرهساز حذف میکنید.
- کوکی کوچک: فقط یک شناسهٔ تصادفی، بدون دادهٔ حساس.
- پشتیبانی پخته در فریمورکها: Django، Rails و Laravel سالهاست این مدل را بهینه کردهاند.
- کنترل کامل سمت سرور: تغییر نقش یا دسترسی کاربر بلافاصله اعمال میشود.
معایب #
- وضعیت سمت سرور: هر درخواست یک جستجو در ذخیرهساز session دارد (با Redis بسیار سریع است).
- CSRF: چون مرورگر کوکی را خودکار میفرستد، باید از حملهٔ Cross-Site Request Forgery محافظت کنید.
- کلاینتهای غیرمرورگری مثل اپ موبایل کار با کوکی را کمی دشوارتر مییابند.
JWT چیست؟ #
JSON Web Token طبق RFC 7519 روشی فشرده و URL-safe برای انتقال «ادعاها» (claims) بین دو طرف است. یک JWT سه بخش دارد که با نقطه جدا میشوند:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiI0MiIsImV4cCI6MTc5MzAwMDAwMH0.signature
- Header: الگوریتم امضا، مثلاً
{"alg": "HS256", "typ": "JWT"} - Payload: ادعاها، مثلاً
{"sub": "42", "exp": 1793000000, "role": "editor"} - Signature: امضای دو بخش قبلی با کلید سرور
مهم
payload یک JWT معمولی رمزنگاری نشده، فقط با Base64URL کدگذاری شده است. هر کسی توکن را داشته باشد میتواند محتوایش را بخواند. هرگز رمز عبور، شماره کارت یا دادهٔ حساس در آن نگذارید.
امضا فقط تضمین میکند محتوا دستکاری نشده است. سرور بدون مراجعه به دیتابیس میتواند با بررسی امضا و تاریخ انقضا به توکن اعتماد کند. این ویژگی «stateless» بودن JWT است.
نمونه کد صدور و بررسی #
import datetime as dt
import jwt  # PyJWT

SECRET = "load-from-env-not-hardcoded"
ALGORITHM = "HS256"

def issue_access_token(user_id: int) -> str:
    now = dt.datetime.now(dt.timezone.utc)
    payload = {
        "sub": str(user_id),
        "iat": now,
        "exp": now + dt.timedelta(minutes=10),
        "iss": "api.takkey.ir",
        "aud": "takkey-web",
    }
    return jwt.encode(payload, SECRET, algorithm=ALGORITHM)

def verify(token: str) -> dict:
    return jwt.decode(
        token,
        SECRET,
        algorithms=[ALGORITHM],      # لیست صریح؛ هرگز از header توکن نخوانید
        audience="takkey-web",
        issuer="api.takkey.ir",
    )
خطرات امنیتی JWT #
RFC 8725 (JWT Best Current Practices) مجموعهای از حملات شناختهشده و راههای جلوگیری را جمع کرده است. مهمترینها:
حملهٔ alg: none و سردرگمی الگوریتم #
برخی کتابخانههای قدیمی به فیلد alg در header توکن اعتماد میکردند. مهاجم میتوانست alg را none بگذارد (بدون امضا) یا الگوریتم را از RS256 به HS256 تغییر دهد و از کلید عمومی بهعنوان کلید HMAC استفاده کند. RFC 8725 توصیه میکند کتابخانهها به فراخواننده اجازه دهند فقط الگوریتمهای مشخص و مجاز را بپذیرند.
کلیدهای ضعیف #
کلیدهای HMAC کوتاه یا قابل حدس را میتوان با brute force آفلاین شکست. از کلیدهای تصادفی طولانی (حداقل ۲۵۶ بیت) استفاده کنید.
اعتبارسنجی ناقص ادعاها #
همیشه exp، iss و aud را بررسی کنید. توکنی که برای سرویس A صادر شده نباید در سرویس B پذیرفته شود.
ابطال دشوار #
این بزرگترین ضعف ذاتی JWT است. اگر توکن ۲۴ ساعتهای دزدیده شود، تا ۲۴ ساعت معتبر است، مگر اینکه یک لیست سیاه سمت سرور نگه دارید؛ که عملاً همان وضعیت سمت سرور است که قرار بود حذفش کنیم.
خطر
ذخیرهٔ JWT در localStorage آن را در برابر حملات XSS آسیبپذیر میکند: هر اسکریپت مخربی در صفحه میتواند توکن را بخواند و به بیرون بفرستد. کوکی HttpOnly از دسترس JavaScript خارج است.
الگوی Access + Refresh Token #
راهحل رایج برای مشکل ابطال، استفاده از دو توکن است:
| توکن | عمر | محل نگهداری | کاربرد |
|---|---|---|---|
| Access token | کوتاه (۵ تا ۱۵ دقیقه) | حافظهٔ برنامه یا کوکی HttpOnly | ارسال با هر درخواست API |
| Refresh token | بلند (روزها تا هفتهها) | کوکی HttpOnly، Secure با مسیر محدود | دریافت access token جدید |
refresh token در دیتابیس ثبت میشود تا قابل ابطال باشد، و با هر بار استفاده چرخانده (rotate) میشود. اگر یک refresh token قدیمی دوباره استفاده شود، نشانهٔ سرقت است و باید کل خانوادهٔ توکنهای آن کاربر باطل شود.
در Django REST Framework، کتابخانهٔ djangorestframework-simplejwt این الگو را پیادهسازی میکند:
from datetime import timedelta

SIMPLE_JWT = {
    "ACCESS_TOKEN_LIFETIME": timedelta(minutes=10),
    "REFRESH_TOKEN_LIFETIME": timedelta(days=7),
    "ROTATE_REFRESH_TOKENS": True,
    "BLACKLIST_AFTER_ROTATION": True,
    "ALGORITHM": "HS256",
}
مقایسهٔ نهایی #
| معیار | Session | JWT |
|---|---|---|
| وضعیت سمت سرور | دارد | ندارد (مگر برای ابطال) |
| ابطال فوری | ساده | دشوار |
| اندازهٔ داده در هر درخواست | کوچک | بزرگتر |
| مقیاسپذیری افقی | نیاز به ذخیرهساز مشترک (Redis) | بدون نیاز به ذخیرهساز مشترک |
| مناسب برای | وباپهای سنتی و SPA همدامنه | API بین سرویسها، موبایل، SSO |
| خطر CSRF | دارد (با توکن CSRF و SameSite حل میشود) | اگر در کوکی باشد، دارد |
| خطر XSS | کوکی HttpOnly امن است | اگر در localStorage باشد، بالا |
کدام را انتخاب کنیم؟ #
Session را انتخاب کنید اگر:
- یک وباپ سنتی یا SPA روی همان دامنهٔ بکاند دارید.
- با Django یا فریمورکی کار میکنید که session پیشفرض و پخته دارد.
- ابطال فوری (خروج از همهٔ دستگاهها، مسدود کردن حساب) برایتان مهم است.
JWT را انتخاب کنید اگر:
- سرویسهای متعدد باید بدون مراجعه به سرور احراز هویت، هویت را بررسی کنند.
- با OAuth 2.0 یا OpenID Connect و یک ارائهدهندهٔ هویت خارجی کار میکنید.
- کلاینتهای شما غیرمرورگری هستند (موبایل، CLI، سرویس به سرویس).
برای بسیاری از پروژههای Django، پاسخ سادهتر از آن است که فکر میکنید: از session داخلی Django استفاده کنید و JWT را برای جایی نگه دارید که واقعاً به آن نیاز دارید.
چکلیست امنیتی #
- کوکیها با
HttpOnly،SecureوSameSiteتنظیم شدهاند. - محافظت CSRF برای درخواستهای تغییردهنده فعال است.
- در JWT لیست الگوریتمهای مجاز صریحاً مشخص شده است.
-
exp،issوaudبررسی میشوند. - access token عمر کوتاه دارد و refresh token چرخانده میشود.
- کلیدها از متغیر محیطی یا secret manager خوانده میشوند.
- هیچ دادهٔ حساسی در payload نیست.
- همهچیز فقط روی HTTPS است.
آیا JWT رمزنگاریشده هم وجود دارد؟
بله، JWE (JSON Web Encryption) محتوا را رمزنگاری میکند. اما JWT رایج در اکثر APIها، JWS یعنی فقط امضاشده است.
چرا SameSite به تنهایی برای CSRF کافی نیست؟
SameSite=Lax بخش بزرگی از حملات CSRF را متوقف میکند، اما رفتار مرورگرها و زیردامنهها میتواند استثنا ایجاد کند. ترکیب SameSite با توکن CSRF (که Django بهصورت پیشفرض دارد) دفاع لایهای امنتری است.
جمعبندی #
Session و JWT هر دو ابزارهای معتبری هستند، اما برای مسائل متفاوت. session ساده، قابل ابطال و برای اپلیکیشنهای وب پیشفرض بسیار خوبی است. JWT برای سیستمهای توزیعشده و فدرال میدرخشد، به شرطی که توصیههای RFC 8725 را جدی بگیرید. برای آشنایی با تهدیدهای دیگری که بکاند شما را هدف میگیرند، مطلب بکدور xz/liblzma را هم بخوانید.